5070 sayılı Kanun m.5'e göre güvenli elektronik imza, elle atılan ıslak imza ile aynı hukuki sonucu doğurur. İmza süreçlerinizde inkar edilemezlik sağlar.
5070 sayılı Kanun kapsamında güvenli elektronik imza, ıslak imza ile aynı hukuki sonucu doğurur. PIN güvenliği ve Nitelikli Elektronik Sertifika kullanım kuralları haberimizde.
Akış
Tümünü gör →E-imza PIN kodumu asistanımla paylaşabilir miyim? Kesinlikle hayır. Güvenli elektronik imza ile yapılan tüm işlemler doğrudan imza sahibini hukuken bağlar.
E-imza sertifikanızın süresinin dolmasına 30 gün kala yenileme işlemlerini online olarak başlatın. Son güne kalmak iş sürekliliğinizi riske atar.
USB e-imza cihazınız kaybolur veya çalınırsa, derhal hizmet sağlayıcınızla (ESHS) iletişime geçerek sertifikanızı iptal ettirmeniz yasal sorumluluğunuzdur.
Mobil imza, SIM kart üzerinden çalışarak USB taşıma derdini ortadan kaldırır. Klasik e-imza ile aynı 5070 s. Kanun güvencesine sahiptir.
E-imza alımlarında kimlik doğrulama işlemi yasal bir zorunluluktur. Sertifikanızı sadece BTK yetkili Elektronik Sertifika Hizmet Sağlayıcılarından temin edebilirsiniz.
Mobil imza kullanabilmek için operatörünüzün desteklediği bir SIM karta sahip olmanız ve kimlik tespiti ile aktivasyon yapmanız gerekmektedir.
E-imza sürem doldu, online yenileme yapabilir miyim? Hayır. Süresi dolan sertifikalar için baştan başvuru ve kimlik tespiti yapılması zorunludur.
Tüzel kişilerin e-Fatura ve e-Defter işlemlerinde Mali Mühür kullanması Vergi Usul Kanunu kapsamında yasal bir zorunluluktur.
Mali mühür sertifikası başvuruları sadece TÜBİTAK Kamu SM üzerinden elektronik ortamda yapılır. Özel şirketlerden mali mühür alınamaz.
Mali mührünüzün PIN kodunu art arda 3 kez yanlış girerseniz kart bloke olur. PUK kodu ile açılmazsa yenisini sipariş etmeniz gerekir.
E-imza ile kurumsal e-Fatura kesebilir miyim? Hayır. E-imza gerçek kişiyi, mali mühür ise tüzel kişiliği (şirketi) temsil eder.
Özel entegratör kullanımı, şirketleri her fatura kesiminde fiziksel mali mühür takma zahmetinden kurtararak operasyonel hızı artırır.
Şirketinizin nevi (örneğin LTD'den AŞ'ye) veya unvanı değişirse mevcut mali mührünüz geçersiz olur. Yeni unvanla sıfırdan başvuru yapmalısınız.
Büyük işlem hacmine sahip ERP sistemleri kullanan kurumlar, performans için akıllı kart yerine HSM donanımlı mali mühür tercih etmelidir.
Mali mühür ile şifrelenen e-Fatura XML verisi, belgenin yolda tahrif edilmediğini ve kaynağının doğruluğunu Gelir İdaresi Başkanlığı'na ispatlar.
Mali mühür arızalanırsa ne olur? Fatura kesme ve defter yükleme süreçleriniz durur. Risk yönetimi için yedek bir cihaz bulundurmanız önerilir.
SPF, DKIM ve DMARC kayıtlarınızı yapılandırarak şirketinizin alan adı kullanılarak sahte e-postalar gönderilmesini (oltalama) zorlaştırabilirsiniz.
Fidye yazılımı (Ransomware) bulaşan bilgisayarları KESİNLİKLE fişten çekerek kapatmayın, RAM'deki adli bilişim kanıtlarını kaybedersiniz. Ağı izole edin.
Tedarikçinizden 'IBAN numaramız değişti' içerikli e-posta alırsanız, parayı yatırmadan önce mutlaka telefonla arayarak teyit alın (BEC korunması).
Ransomware saldırılarında fidye ödemek verilerinizin kurtulacağını garanti etmez. Çevrimdışı (offline) 3-2-1 yedekleme kuralı hayat kurtarır.
Oltalama e-postası nasıl anlaşılır? Görünen isme güvenmeyin, adresin aslına, genel hitaplara ve URL'lerin doğruluğuna imleci bekleterek dikkat edin.
Kurumunuzdaki en zayıf güvenlik halkası insan faktörüdür. Düzenli oltalama simülasyonları ile personel farkındalığını ölçümleyin ve geliştirin.
Yüksek limitli kurumsal ödemelerde tek kişinin yetkili olması BEC saldırısı riskini artırır. Çift onaylı finansal prosedürler oluşturun.
Haberler
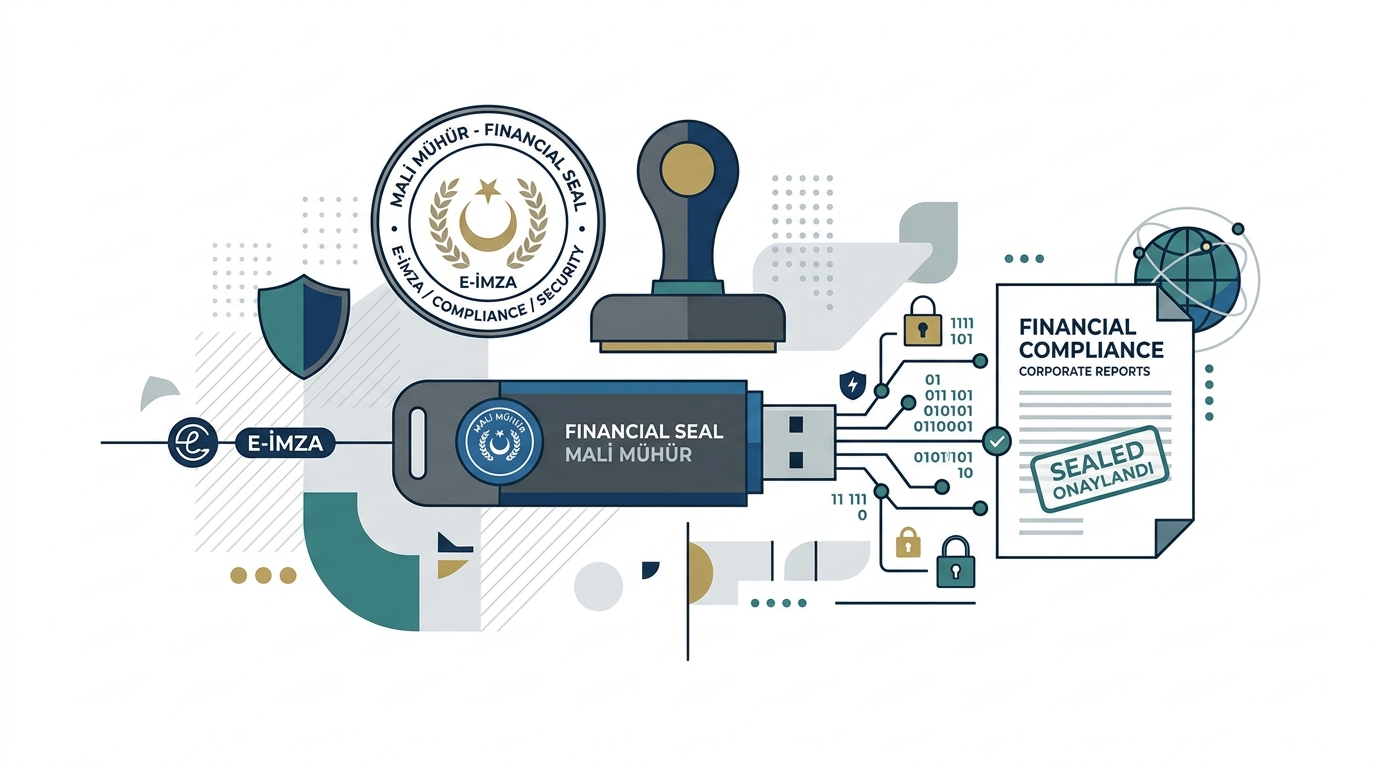
E-Fatura ve E-Defter Süreçlerinde Mali Mührün Hukuki Niteliği
Elektronik belgelerin kaynağının doğruluğunu garanti eden Mali Mühür, e-Fatura ve e-Defter uygulamalarında vergi mevzuatı açısından kritik bir onay mekanizmasıdır.
Mali Mühür Başvurusu ve Yenileme Sürecinde Dikkat Edilecekler
TÜBİTAK Kamu SM üzerinden gerçekleştirilen Mali Mühür başvuru ve yenileme süreçlerinde, kurumsal bilgilerin MERSİS uyumu ve şifre aktivasyonu gibi hayati adımlar.
Şirketleri Tehdit Eden Fatura Dolandırıcılığı (BEC) Yöntemleri
İş E-postası Ele Geçirme (BEC) ve fatura dolandırıcılığı, kurumların finansal yapılarına büyük zararlar veriyor. Tedarikçi gibi davranan siber suçlulara karşı önlemler.
Fidye Yazılımı (Ransomware) Vakalarında İlk Müdahale Stratejileri
Fidye yazılımı (Ransomware) saldırılarında ilk dakikalar hayati önem taşır. Kurumların sistemleri kilitlendiğinde yapması ve yapmaması gereken kritik adımlar.
Oltalama (Phishing) Saldırılarından Korunmak İçin Alınması Gereken Önlemler
Son kullanıcıları kandırmayı hedefleyen Oltalama (Phishing) saldırıları, siber ihlallerin bir numaralı kapısıdır. Bu tehdide karşı alınacak teknik ve idari önlemler.
KVKK Madde 12 Kapsamında Veri Sorumlularının Veri Güvenliği Yükümlülükleri
KVKK m.12 uyarınca, kurumların kişisel verilerin hukuka aykırı işlenmesini ve erişilmesini önlemek amacıyla almak zorunda olduğu idari ve teknik tedbirler.
Kişisel Veri İhlali Durumunda Kurula Bildirim Süreci Nasıl İşler?
Siber saldırı veya sızıntı sonucu kişisel verilerin ele geçirilmesi durumunda, veri sorumlularının en geç 72 saat içinde Kurul'a yapması gereken yasal bildirim süreci.
Şirketlerde KVKK ve Veri Güvenliği Farkındalığı Yaratmanın Yolları
KVKK uyumu sadece hukuki bir prosedür değil, kurumsal kültürün parçası olmalıdır. Çalışanlarda veri güvenliği bilinci oluşturmak için atılması gereken adımlar.
Zaman Damgası Nedir ve Dijital İşlemlerde Neden Kritik Öneme Sahiptir?
Elektronik verilerin üretildiği, değiştirildiği veya gönderildiği anı hukuki olarak kesinleştiren Zaman Damgası, dijital belgelerin inkar edilemezliğinin kilit noktasıdır.
Dijital Kimlik ve E-Devlet Güvenliğinde İki Aşamalı Doğrulamanın (2FA) Rolü
Şifrelerin tek başına yetersiz kaldığı günümüzde, e-Devlet ve diğer dijital platformlarda hesapların ele geçirilmesini önleyen İki Aşamalı Doğrulamanın önemi.